Homelab, Linux, JS & ABAP (~˘▾˘)~
 

[Firefox] Tab-Container für Fiori Launchpad

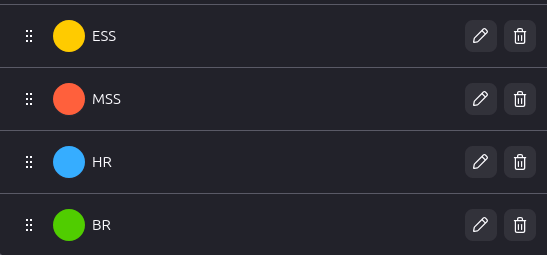
Seit Firefox 153 werden die Tab-Container standardmäßig unterstützt und machen die Erweiterung Firefox Multi-Account Containers überflüssig. Das ist besonders praktisch, wenn man häufiger mit Web-Anwendungen arbeitet, bei denen man verschiedene Benutzer testen muss. Da ich viel mit Fiori Apps und Workflows zu tun habe, muss ich hier häufig mit 3 oder 4 Benutzern abwechselnd testen, um einen Workflow vom Antrag bis zur Genehmigung durchzuspielen. Dafür habe ich mir nun einfach 4 Tab-Container definiert und kann mich in jedem Container mit einem separaten User am Fiori Launchpad anmelden. Super praktisch!
Eine vergleichbare Funktion konnte ich für Edge oder Chrome bisher nicht finden. Hier ist man meist auf das normale Fenster + ein privates Fenster beschränkt. Leider steht in den IT-Landschaften der Kunden Firefox immer seltener zur Verfügung …
[ABAP] Debugging as other user

Imagine the following situation:

USER_A: Allowed to run a specific report, but not allowed to debug
USER_B: Is allowed to debug

In such a case, you can do the following:

  • USER_B: Sets external breakpoint for USER_A
  • USER_A: Enters the following in the command field: /hext user=USER_B
  • USER_A: Starts his report
  • USER_B: Debugger will be opened

If you check SY-UNAME in the debugger, it will have the value USER_A

[CAP] Check if User exists in SuccessFactors

To check if a record exists, you can simply use the HEAD query.

“HEAD is almost identical to GET, but without the response body.” (https://www.w3schools.com/tags/ref_httpmethods.asp)

Unfortunately, there is no shortcut in CAP for a HEAD query, so simply use send with method HEAD.

    sfsfSrv = await cds.connect.to('sfsf')

    try {
        await sfsfSrv.send('HEAD', `/User('${userId}')`)
        return true  // status 200
    } catch (err) {
        return false // status 404
    }

[Shell] User and Group management & File permissions

  • User and Group management
    • id
    • useradd
      • -c – Full name
      • -e – Expiration date
      • -s – Default shell
      • -d – Home directory
    • passwd
    • usermod
      • -l – rename
      • -L – Lock
      • -U – unlock
    • userdel
      • -r – remove user data
    • groupadd
    • groupmod
    • gpasswd [-a -d -A] [user1, user2] [group]
    • newgrp [group]
  • su vs. su – vs. sudo
    • visudo
  • File permissions
    • UGO – User, Group, Other
    • RWX – Read, Write, Execute
    • chmod -R g+x (grant recursive execute permission to group)
      • r = 4
      • w = 2
      • x = 1
      • – = 0
      • rwxrwxrwx = 777
      • rw-rw-rw- = 666
      • rwxrwxr–- = 774
      • rw-rw—- = 660
      • rw-r—–- = 640
    • chown
    • chgrp
    • umask

https://www.sluug.org/resources/presentations/2020/2020-02-12_permissions.pdf

[ABAP] User ↔ Employeenumber

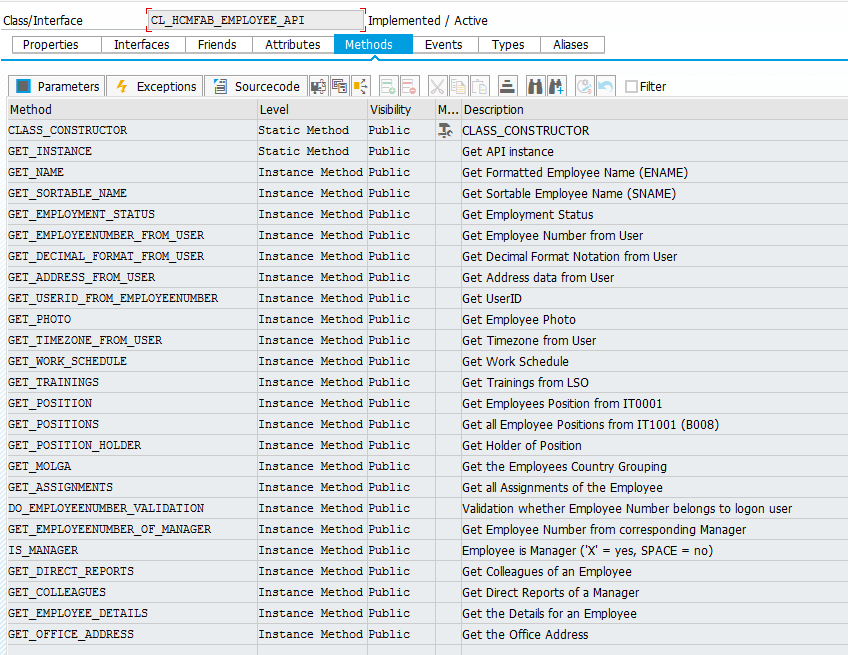
Class:
– CL_HCMFAB_EMPLOYEE_API
Methods:
– GET_USERID_FROM_EMPLOYEENUMBER
– GET_EMPLOYEENUMBER_FROM_USER

How to use the class:

TRY.
    DATA(lv_pernr) = cl_hcmfab_employee_api=>get_instance( )->get_employeenumber_from_user( sy-uname ).
  CATCH cx_hcmfab_common.
ENDTRY.

TRY.
    DATA(lv_uname) = cl_hcmfab_employee_api=>get_instance( )->get_userid_from_employeenumber( lv_pernr ).
  CATCH cx_hcmfab_common.
ENDTRY.